- دیوانگی سهام Meme: منشأ و پیامدهای
- سیستم انرژی از استخراج بیت کوین سود می برد
- مروری بر یافته های جدید در مورد پیوندهای بین تجارت ایالات متحده و نابرابری ایالات متحده
- مشروبات الکلی
- you915/احساسات-تجزیه
- نحوه سرمایه گذاری در S& P 500
- امور مالی یاهو
- 3 سبد صندوق: چگونه برای بازنشستگی تنها با سه سرمایه گذاری پس انداز کنیم
- قانون ایمنی ساختمان - تأثیر بیمه PI
- تجارت حاشیه در بازار فارکس چگونه کار می کند؟
آخرین مطالب
امکانات وب


با افزایش ارزش کریپتوکارنسی، هدف مهاجمانی می شود که بدافزاری را برای سرقت آن از کاربران هدف ایجاد می کنند. تولید ارزهای دیجیتال برای حل مسائل ریاضی به منابع کامپیوتری نیاز دارد. هر چه منابع کامپیوتری بیشتری داشته باشید، می توانید ارز دیجیتال بیشتری تولید کنید. Cryptojacking فرآیند فریب کاربران برای استفاده از رایانه ها و دستگاه های تلفن همراه خود برای تولید ارز دیجیتال برای مهاجم است. این بدافزار یک فرآیند پس زمینه است که منابع رایانه را می دزدد و به عملکرد قانونی فرآیند آسیب می زند.
Cryptojacking چگونه کار می کند؟
فرآیند تولید ارز دیجیتال «ماینینگ» نامیده می شود. ماینرها با عجله برای اینکه اولین کسانی باشند که مسائل ریاضی را حل می کنند با یکدیگر رقابت می کنند. استخراج کننده ای که ابتدا مشکل را حل می کند، با ارز دیجیتال پاداش داده می شود و ارزش آن به بلاک چین اضافه می شود. بلاک چین یک دفتر کل است که با تولید ارز جدید، خرج کردن و انتقال آن توسط کاربران، بلوک ها را به زنجیره اضافه می کند. فناوری بلاک چین یک زنجیره طولانی از داده است که برای ردیابی ارزهای دیجیتال و تعیین مالکیت آن و ارزش آن استفاده می شود.
ماینرها برای اولین کسانی که یک مسئله ریاضی را حل می کنند به منابع محاسباتی قدرتمندی نیاز دارند. قبل از اینکه رمزارز رایج شود، یک کاربر خانگی روی دسکتاپ با یک کارت گرافیک قدرتمند می توانست ارز دیجیتال را استخراج کند، اما اکنون مزارع استخراج بزرگ برای تولید ارز دیجیتال با فرکانس کافی بالا لازم است تا زمان و هزینه های الکتریکی برای کارکرد تجهیزات استخراج کننده را جبران کند..
یک راه قانونی برای استخراج ارز دیجیتال استفاده از مزرعه ای از رایانه ها با گروهی از افراد و به اشتراک گذاشتن جوایز است. در یک حمله cryptojacking، یک مهاجم از بدافزار یا صفحات مخرب جاوا اسکریپت برای استفاده از رایانه های شخص ثالث برای استخراج برای مهاجم استفاده می کند. بدافزار Cryptojacking نصب شده بر روی رایانه کاربر به طور بی صدا ارز دیجیتال را استخراج کرده و آن را به حساب مهاجم منتقل می کند. بدافزار محلی بسیار پایدارتر از حملات جاوا اسکریپت است، زیرا قبل از توقف باید از رایانه حذف شود. حملات جاوا اسکریپت از نیروی محاسباتی کاربران متصل به یک صفحه وب استفاده می کنند. پس از بسته شدن صفحه وب، منابع محاسباتی آزاد می شوند.
با داشتن بدافزار رمزنگاری ، یک مهاجم اغلب از Keyloggers و Sniffers Clipboard برای به دست آوردن کلید خصوصی کاربر هدفمند استفاده می کند. کلید خصوصی یک کاربر شبیه به رمزعبور است که دسترسی به حساب cryptocurrency کاربر را فراهم می کند. هنگامی که یک مهاجم کلید خصوصی را بدست می آورد ، می تواند حساب رمزنگاری کاربر را تخلیه کرده و وجوه را به حساب مهاجم منتقل کند. این حملات در صورت عدم محافظت از اندازه کافی می تواند میلیون ها نفر در رمزنگاری را برای کاربران هزینه کند.
چگونه می توان رمزنگاری را تشخیص داد
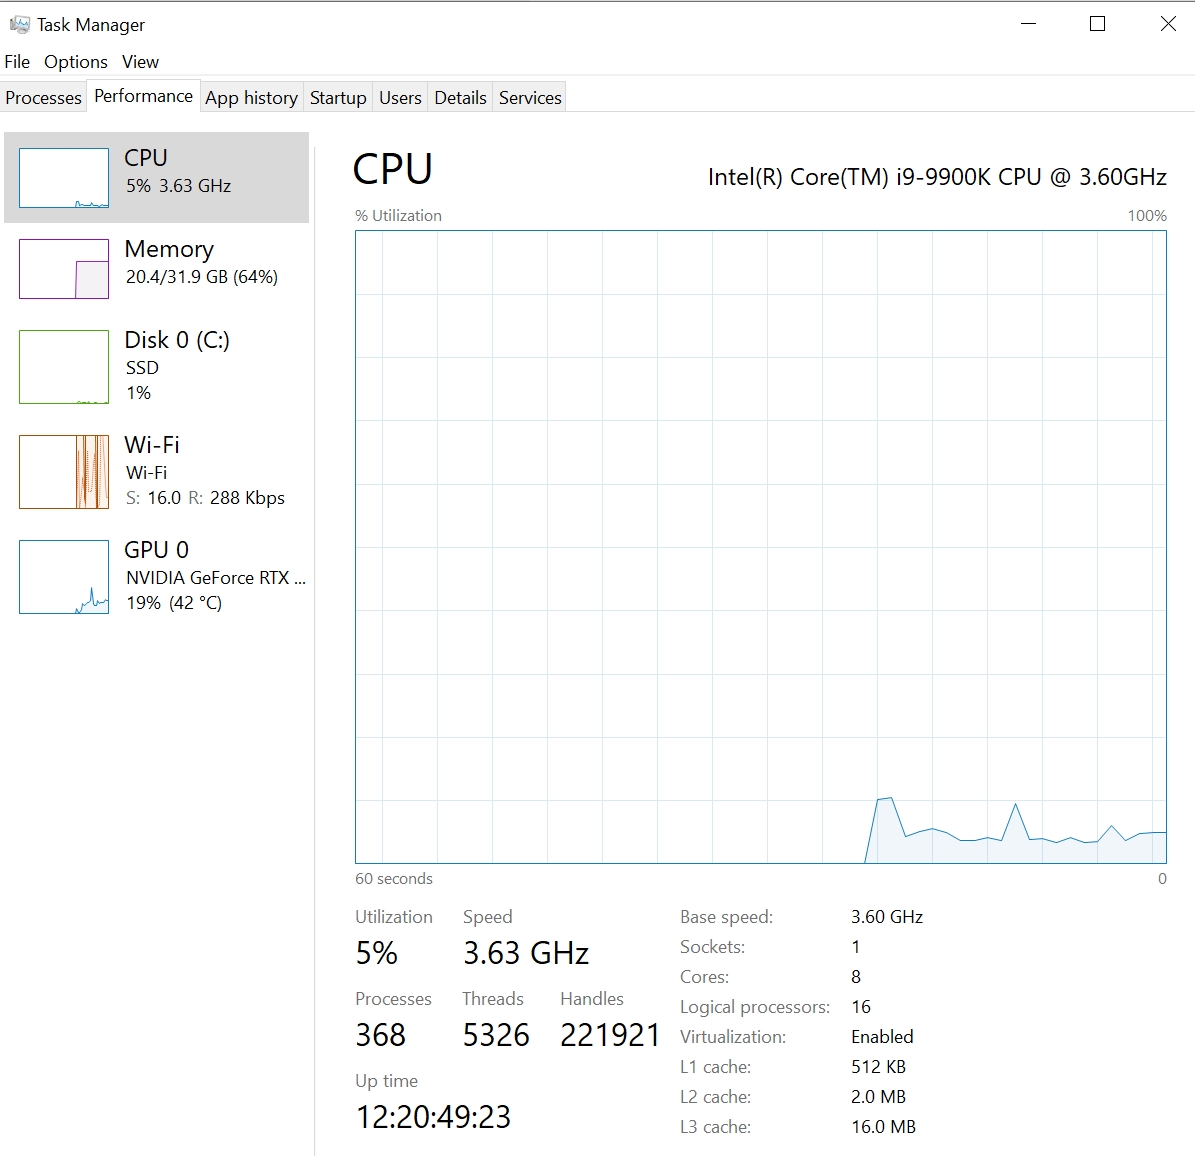
بدافزار رمزنگاری خوب برای جلوگیری از تشخیص ، خود را دریغ می کند ، اما بیشتر مهاجمان تا زمان حذف بدافزار از منابع زیادی استفاده می کنند. اگر رایانه شما دارای CPU بالا و استفاده از حافظه با نرم افزار بسیار کمی در پس زمینه است ، می توانید هدف رمزنگاری باشید. سنبله های زیاد در استفاده از منابع ، کامپیوتر را کند کرده و بر عملکرد فعالیت رایانه معمول شما تأثیر می گذارد. ابزار Window's Task Manager به شما امکان می دهد تا از منابع استفاده کنید. روی TaskBar راست کلیک کرده و Task Manager را برای باز کردن ابزار انتخاب کنید. روی برگه "عملکرد" کلیک کنید.
در تصویر ، استفاده از CPU نشان داده شده است. اگر سنبله CPU 90 ٪ بالا در رایانه با برنامه های بسیار کمی وجود داشته باشد ، این می تواند نشانه این باشد که بدافزار رمزنگاری شده در پس زمینه در حال اجرا است. با رمزنگاری ، استفاده از حافظه نیز سنبله می شود. علاوه بر استفاده از منابع بالا ، گرمای بیش از حد نشانه دیگری از رمزنگاری است.
برای بدافزار شناخته شده Cryptojacking ، نرم افزار آنتی ویروس قبل از اجرای بدافزار روی رایانه محلی ، آن را تشخیص می دهد. Antimalware همچنین در تشخیص صفحات وب مخرب ، از جمله مواردی که حاوی کد جاوا اسکریپت رمزنگاری هستند ، بهتر شده است.
نمونه هایی از رمزنگاری
رمزنگاری به همان اندازه که در اوج محبوبیت cryptocurrency بود ، رایج نیست. مهاجمان زرنگ وب سایت های محبوب را با بدافزار رمزنگاری آلوده می کنند زیرا بازدید کنندگان بیشتر از یک سایت به معنای منابع اضافی هستند. در سال 2017 ، محققان دریافتند که سایت پخش آنلاین Showtime شامل بدافزار رمزنگاری شده است. در فوریه سال 2018 ، محققان در سایت لس آنجلس تایمز رمزنگاری کردند.
میزان پول حاصل از رمزنگاری ناشناخته است ، اما محققان تخمین می زنند که می تواند در میلیون ها نفر باشد. در سال 2018 ، محققان تخمین زدند که Botnet رمزنگاری Smominru با آلوده کردن تقریباً 500000 دستگاه قادر به تولید 3. 6 میلیون دلار رمزنگاری است.
سرقت اعتبار برای دستیابی به یک سیستم و نصب فرآیندهای پس زمینه ای که Cryptocurrency را سرقت می کند ، محبوب است. بدافزار PowerGhost اعتبار ویندوز را سرقت می کند و سپس از بهره برداری محبوب EtealBlue برای پخش در سایر ماشین های ویندوز استفاده می کند. این تلاش برای غیرفعال کردن نرم افزار آنتی ویروس به همراه هر نرم افزار رمزنگاری رقابتی است.
کرم Cryptominer ، Graboid ، در سراسر ظروف Docker پخش می شود که بدون تأیید اعتبار در اینترنت عمومی باز است. سپس Graboid می تواند از منابع Docker برای Cryptocurrency استفاده کند. تخمین زده می شود که Graboid بیش از 2،000 ظرف داکر را آلوده کرده است.
نرم افزار رمزنگاری خوب استفاده از منابع گاز. Minergate برنامه ریزی شده است تا هنگام فعال بودن کاربر در دسک تاپ محلی ، کار را متوقف کند. با خاموش کردن فعالیت ، کاربران کمتر احتمال دارد که بدافزار را روی سیستم تشخیص دهند و Minergate را برای بیشتر دستگاه های بیشتر فعال کنند.
با استفاده از مخازن منبع باز GitHub ، مهاجمان می توانند کد رمزنگاری را به نرم افزار محبوب تزریق کنند. نرم افزار Attacker Forks در تلاش برای ایجاد یک تغییر قانونی در یک مخزن کد ایجاد شده است. فقط برای اضافه کردن رمزنگاری به چند خط کد نیاز دارد ، که می تواند با موفقیت در بین صدها خط کد دیگر پنهان شود. هنگامی که کاربران نسخه نرم افزاری جدید را بارگیری می کنند ، بدافزار رمزنگاری شده در هزاران دستگاه بالقوه ، از جمله سرورهای شرکتی با منابع محاسباتی گسترده پخش می شود.
چگونه می توان از رمزنگاری جلوگیری کرد
مؤثرترین راه برای جلوگیری از رمزنگاری ، جلوگیری از نصب بدافزار در دستگاه شما است. اگر اجرایی های مشکوک را بارگیری کنید ، نرم افزار خوب آنتی ویروس باید جلوی بدافزار را بگیرد ، اما این روش برای همه رمزنگاری قابل اعتماد نیست. نرم افزار صفر برای فرار از تشخیص کدگذاری شده است و حتی آنتی ویروس را نیز غیرفعال می کند تا از برداشتن آن جلوگیری شود.
برای سازمانها ، ترافیک بدافزار خروجی قابل شناسایی و نظارت است. هنگامی که بدافزار نیاز به اتصال به یک سرور خارجی دارد ، می توان از فایروال ها برای متوقف کردن ترافیک خروجی استفاده کرد. هنگامی که ترافیک مشکوک تشخیص داده شد ، نظارت بر نرم افزار باید یک اعلان را به مدیران ارسال کند تا نقض احتمالی داده را بررسی کند.
در صفحات وب حاوی رمزنگاری ، به سادگی بستن صفحه وب مسئله را برطرف می کند. سنبله های استفاده از منابع در یک صفحه رمزنگاری مخرب مخرب است ، بنابراین می تواند قبل از خسته شدن منابع ، یک کامپیوتر را خراب کند. با این حال ، بستن برگه مرورگر که می تواند باعث تخلیه منابع شود ، CryptoJacking Malware را متوقف می کند و دستگاه شما به سطح استفاده قبلی خود باز می گردد.
تجزیه و تحلیل: بدافزار کیف پول Litecoin پشتیبان از طریق دامنه های Typosquatted گسترش می یابد
درباره بدافزار Litecoin keylogger XKey که به تازگی کشف شده است - که از طریق کلون های تایپیس کوت شده وب سایت ارزهای دیجیتال Litecoin و برنامه های درپشتی توزیع شده است، بیاموزید.
Proofpoint پیشرفته حفاظت از تهدید و راه حل های پاسخ به تهدید
دریابید که چگونه راه حل های Proofpoint Threat Response تیم های امنیتی را قادر می سازد تا به تهدیداتی که افراد سازمان خود را هدف قرار می دهند پاسخ دهند.
راهنما: امنیت سایبری برای محافظت از کاربر نهایی
ما بیش از هر زمان دیگری برای امنیت سایبری هزینه می کنیم. اما حملات همچنان ادامه دارد و داده های محرمانه، دارایی ها و شهرت برند کسب وکارها در سراسر جهان را به خطر می اندازد.
راهنمای تجارت فارکس...
ما را در سایت راهنمای تجارت فارکس دنبال می کنید
برچسب :
نویسنده : نسیم خاکسار
بازدید : <-PostHit->
آرشیو مطالب
خبرنامه
